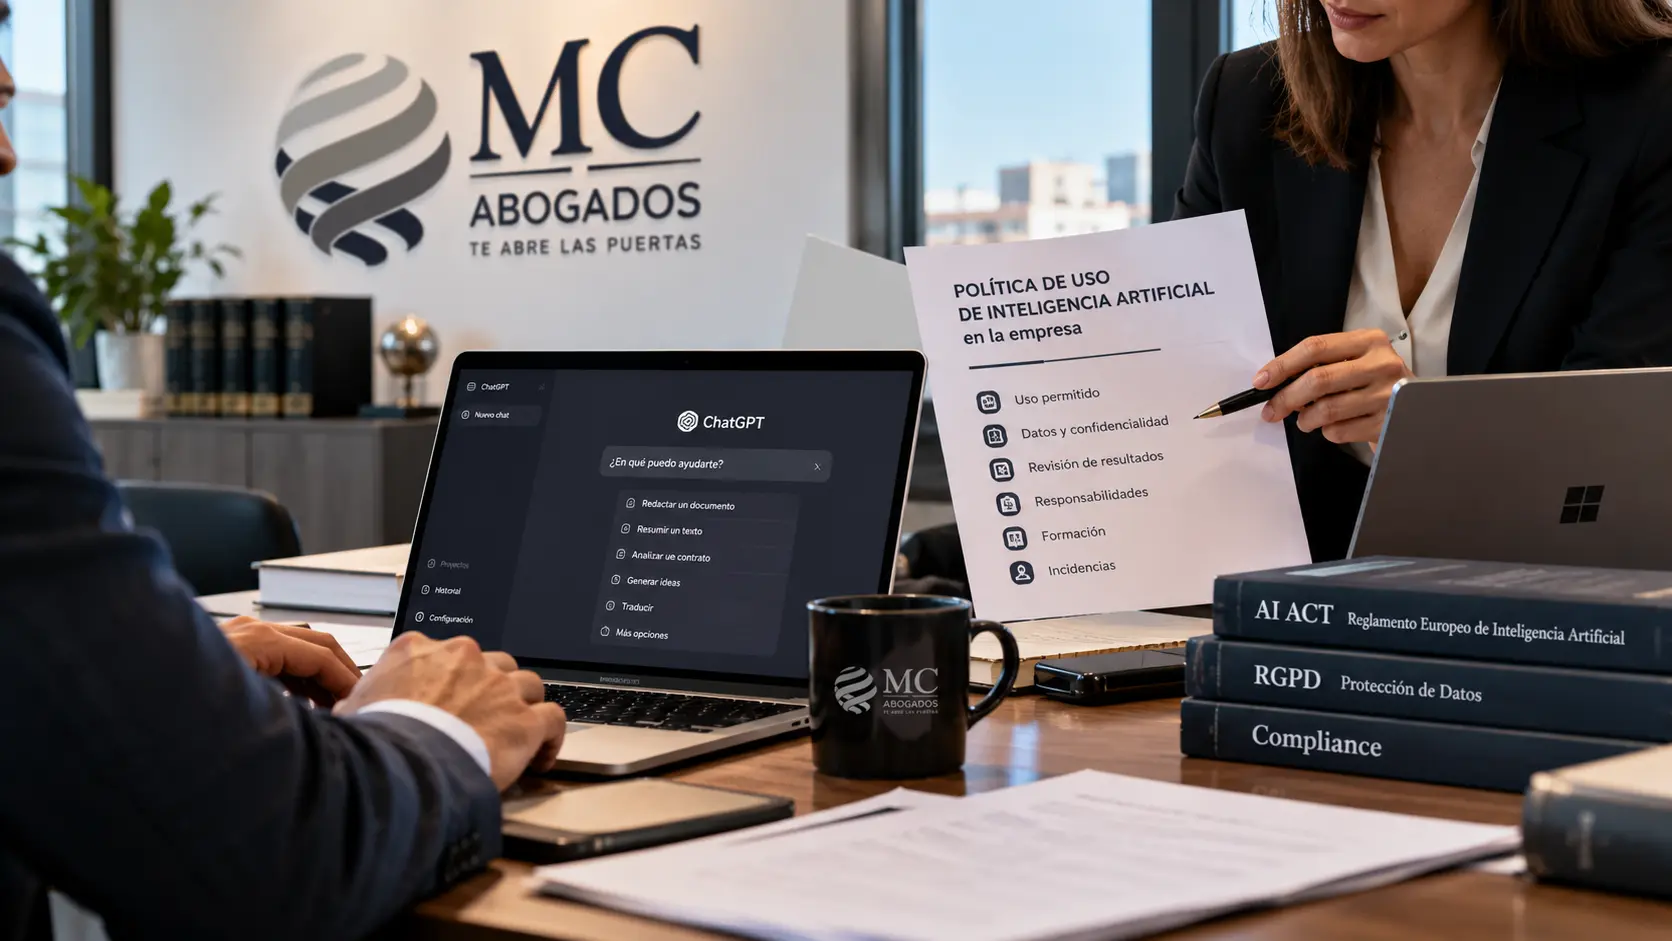
Es posible que tu empresa nunca haya autorizado formalmente el uso de ChatGPT.
Y, sin embargo, es muy probable que alguien ya lo esté utilizando.
Un trabajador copia un correo y pide a una inteligencia artificial que lo mejore. Marketing utiliza una herramienta para preparar una campaña. Un comercial introduce información de un potencial cliente para redactar una propuesta. Administración resume documentos con Copilot. Recursos Humanos experimenta con IA para analizar currículums.
El problema no es necesariamente que los trabajadores utilicen estas herramientas.
El problema aparece cuando cada persona decide por su cuenta qué inteligencia artificial utilizar, qué información puede introducir y hasta qué punto puede confiar en el resultado.
Por eso, en 2026, una política de uso de inteligencia artificial en la empresa empieza a ser para muchas organizaciones una herramienta de cumplimiento tan importante como una política de protección de datos, seguridad de la información o utilización de dispositivos corporativos.
Pero hay una cuestión importante:
no basta con descargar de Internet una plantilla de política de IA y enviársela a los trabajadores.
La política debe responder a los usos reales de la inteligencia artificial dentro de cada empresa.
Conviene empezar aclarando este punto porque existe bastante confusión.
El AI Act o Reglamento Europeo de Inteligencia Artificial no establece, con carácter general, que todas las empresas deban disponer de un documento denominado exactamente «Política interna de inteligencia artificial».
Por tanto, sería incorrecto afirmar que cualquier pyme que no tenga este documento está incumpliendo automáticamente el Reglamento.
Lo que sí existen son obligaciones concretas relacionadas con la utilización de sistemas de IA.
Una de las más relevantes para las empresas es la alfabetización en inteligencia artificial.
El artículo 4 del AI Act obliga a proveedores y responsables del despliegue de sistemas de IA a adoptar medidas que apoyen el desarrollo de conocimientos y capacidades en materia de IA de las personas que utilizan estos sistemas en su nombre, teniendo en cuenta aspectos como sus conocimientos, experiencia, formación y el contexto en el que se emplea la tecnología. Esta obligación se aplica desde febrero de 2025 y su supervisión comenzó en agosto de 2026. Estrategia Digital de Europa
Una política interna puede convertirse, por tanto, en una de las herramientas que ayuden a la empresa a ordenar, comunicar y acreditar cómo gestiona el uso responsable de la IA.
Pero no sustituye a la formación ni al resto de medidas necesarias.
Una buena política responde a preguntas muy sencillas que, en muchas empresas, actualmente nadie sabe contestar con seguridad:
¿Podemos utilizar ChatGPT?
¿Puedo introducir información de un cliente?
¿Puedo subir un contrato para que lo resuma?
¿Puedo utilizar Copilot para preparar una evaluación de un trabajador?
¿Puedo generar una imagen con IA y utilizarla comercialmente?
¿Tengo que comprobar todo lo que genera la herramienta?
¿Qué hago si la IA me da información incorrecta?
¿Puedo utilizar mi cuenta personal de ChatGPT para trabajar?
Si cada empleado responde a estas preguntas según su propio criterio, la empresa tiene un problema de gobernanza.
La finalidad de la política es establecer unas reglas comunes y comprensibles.
No existe una plantilla universal válida para todas las organizaciones.
Una startup tecnológica que desarrolla software con IA no tiene los mismos riesgos que una asesoría, una clínica, una empresa industrial o un comercio electrónico.
Sin embargo, existen una serie de elementos que deberían analizarse en prácticamente cualquier política corporativa.
El primer paso parece obvio, pero muchas empresas no lo han dado:
decidir qué herramientas pueden utilizar los trabajadores.
No basta con decir:
«Está permitido utilizar inteligencia artificial.»
La empresa debería determinar qué soluciones están autorizadas y, cuando sea necesario, bajo qué modalidad.
Por ejemplo, puede decidir utilizar determinadas cuentas corporativas de ChatGPT, Microsoft Copilot u otras herramientas, pero no permitir que los empleados utilicen cuentas personales para procesar información empresarial.
La Agencia Española de Protección de Datos recomienda precisamente restringir el uso de sistemas de IA generativa a usuarios autorizados y formados, así como prohibir sistemas que no estén registrados en el inventario corporativo. AEPD
Porque las condiciones de privacidad, tratamiento de información, conservación de datos y configuración pueden variar entre herramientas e incluso entre diferentes modalidades del mismo servicio.
La empresa debe saber a quién está entregando su información.
Autorizar una herramienta no significa autorizar cualquier uso.
Podemos imaginar tres niveles sencillos.
Por ejemplo:
Por ejemplo:
Aquí deberían aparecer claramente aquellas actuaciones que la empresa haya decidido que no son aceptables.
Por ejemplo, introducir secretos empresariales en herramientas públicas o permitir que una IA adopte determinadas decisiones sin supervisión humana.
La clave es que un trabajador no tenga que convertirse en abogado para saber qué puede hacer.
Este probablemente sea uno de los apartados más importantes.
Imaginemos que un comercial quiere preparar una propuesta.
En lugar de explicar el contexto de forma genérica, copia directamente en ChatGPT:
Quizá obtiene una propuesta excelente.
Pero la empresa debe preguntarse antes si esa información podía introducirse en esa herramienta y bajo esas condiciones.
La AEPD recomienda informar expresamente a los usuarios de que no deben compartir información confidencial ni introducir datos privados, información no pública o datos personales en sistemas de IA generativa cuando no esté autorizado y controlado su tratamiento. AEPD
La política debería establecer reglas específicas para:
Datos personales.
Información de clientes, empleados, candidatos, proveedores o cualquier persona identificada o identificable.
Información confidencial.
Contratos, estrategias, precios, documentación de clientes o comunicaciones internas.
Secretos empresariales.
Procesos, fórmulas, código, estrategias comerciales o información con valor competitivo.
Información especialmente sensible.
Datos médicos, financieros, biométricos u otras categorías de información que requieran mayores garantías.
Una regla sencilla que puede ayudar a los empleados es:
Si no enviarías esa información voluntariamente a una empresa externa que no conoces, no la introduzcas en una herramienta de IA sin comprobar antes que está autorizada.
Una inteligencia artificial puede escribir con enorme seguridad algo completamente incorrecto.
Puede inventar datos.
Puede confundir conceptos.
Puede generar referencias inexistentes.
Puede interpretar mal un documento.
Puede ofrecer información desactualizada.
Por eso, una política corporativa debería dejar claro que utilizar IA no elimina la responsabilidad de revisar el resultado.
La AEPD recomienda expresamente la revisión y validación manual de los resultados generados antes de utilizarlos o publicarlos y advierte de que no debe asumirse que la información producida por una IA es correcta sin comprobarla. AEPD
Esto cobra especial importancia cuando el contenido pueda:
La regla debería ser sencilla:
la IA puede ayudar a preparar el trabajo; la responsabilidad final continúa siendo humana.
Uno de los errores habituales es que todo el mundo utiliza inteligencia artificial, pero nadie es responsable de cómo se utiliza.
No significa que todas las pymes necesiten contratar inmediatamente a un «Chief AI Officer».
De hecho, la Comisión Europea aclara que el artículo 4 del AI Act no obliga a nombrar un responsable de IA ni a crear un comité específico de gobernanza. Estrategia Digital de Europa
En una pyme puede ser suficiente con asignar funciones claras.
Por ejemplo:
Dirección aprueba las herramientas.
IT o el proveedor tecnológico revisa cuestiones de seguridad.
El responsable de protección de datos interviene cuando corresponda.
Recursos Humanos gestiona la formación.
Y cada responsable de departamento supervisa los usos de su equipo.
Lo importante no es el título del cargo.
Lo importante es que, cuando aparezca una pregunta o una incidencia, se sepa quién debe tomar una decisión.
Este apartado merece especial atención.
La utilización de inteligencia artificial para:
puede tener implicaciones mucho más importantes que utilizar ChatGPT para redactar una publicación de LinkedIn.
El AI Act considera de alto riesgo determinados sistemas utilizados en el ámbito del empleo. Según el calendario actualmente vigente, las reglas aplicables a determinados sistemas de alto riesgo del Anexo III, entre ellos ciertos usos laborales, comenzarán a aplicarse el 2 de diciembre de 2027. Estrategia Digital de Europa
Pero eso no significa que hasta entonces las empresas puedan ignorar esta cuestión.
España ya reconoce derechos de información relacionados con los algoritmos que afectan a decisiones laborales. Desde 2021, la representación legal de los trabajadores tiene derecho a ser informada sobre determinados parámetros, reglas e instrucciones de algoritmos o sistemas de IA que incidan en condiciones de trabajo, acceso o mantenimiento del empleo. BOE
Y hay una novedad especialmente relevante.
Desde septiembre de 2026, la normativa española exige también informar por escrito a las personas trabajadoras sobre la existencia de sistemas algorítmicos o automatizados de toma de decisiones cuando se utilicen para determinadas decisiones relativas a sus condiciones de trabajo, incluyendo aspectos como jornada, asignación de tareas, salarios, progresión profesional, lugar de trabajo o extinción contractual. BOE
Por tanto, la política de IA debería coordinarse con las obligaciones laborales de la empresa.
La IA no siempre funciona internamente.
Muchas empresas ya tienen sistemas que interactúan directamente con clientes.
Por ejemplo, un chatbot que responde preguntas en una página web.
Desde el 2 de agosto de 2026 son aplicables determinadas obligaciones de transparencia del artículo 50 del AI Act. La Comisión ha publicado además directrices específicas para ayudar a proveedores y responsables del despliegue a aplicar estas obligaciones. Estrategia Digital de Europa
Por ello, una empresa debería revisar, entre otras cuestiones, si las personas que interactúan con determinados sistemas deben ser informadas de que están hablando con una inteligencia artificial.
La política interna debería establecer también quién puede utilizar IA para generar contenidos externos y qué revisión necesitan antes de publicarse.
La empresa debe controlar dos direcciones.
Lo que introduce en la IA.
Un trabajador no debería facilitar contenidos protegidos o documentación de terceros sin analizar si tiene derecho a hacerlo.
Y lo que obtiene de la IA.
Generar un texto, una imagen, código o diseño mediante inteligencia artificial no significa que automáticamente pueda utilizarse para cualquier finalidad sin revisión.
La política debería obligar a comprobar especialmente aquellos contenidos destinados a:
No se trata de prohibir la IA creativa.
Se trata de evitar la idea de que:
«Como lo ha generado una máquina, podemos hacer lo que queramos con ello.»
¿Qué ocurre si un trabajador introduce por error información confidencial?
¿Y si descubre que una herramienta ha generado información falsa que ya se ha enviado a un cliente?
¿Y si aparecen datos personales que no deberían haberse tratado?
¿Y si se utiliza una herramienta no autorizada?
La política debería indicar a quién comunicar inmediatamente el incidente.
El objetivo no debería ser crear una cultura de miedo.
Si los trabajadores creen que comunicar un error solo servirá para recibir una sanción, existe el riesgo de que intenten ocultarlo.
Desde una perspectiva de cumplimiento, suele ser mucho más útil conocer una incidencia rápidamente y poder reaccionar.
Este es un punto esencial.
Una empresa puede redactar una política extraordinaria y seguir teniendo exactamente el mismo problema si nadie la entiende.
La Comisión Europea señala que las medidas de alfabetización deben adaptarse al conocimiento, experiencia y formación de las personas y al contexto en el que utilizan la IA. No se exige un certificado concreto ni un mismo nivel de conocimiento para todos los trabajadores. Estrategia Digital de Europa
Por tanto, no todos necesitan la misma formación.
Marketing puede necesitar formación sobre generación de contenidos y propiedad intelectual.
Recursos Humanos, sobre sesgos, decisiones laborales y sistemas de alto riesgo.
Dirección, sobre gobernanza y responsabilidad.
IT, sobre seguridad y proveedores.
Atención al cliente, sobre chatbots, datos personales y supervisión.
La propia Comisión Europea utiliza distintos itinerarios formativos para personal generalista, responsables y perfiles técnicos. Es un buen ejemplo de por qué la alfabetización en IA debe adaptarse a las funciones reales de cada persona. Estrategia Digital de Europa
En la mayoría de empresas, probablemente esta sea la pregunta equivocada.
Una prohibición absoluta puede parecer la opción más segura, pero puede generar otro problema: que los empleados continúen utilizando herramientas de IA sin informar a la empresa.
El objetivo debería ser conseguir que los trabajadores sepan:
qué herramientas pueden utilizar + para qué pueden utilizarlas + qué información pueden introducir + qué deben comprobar antes de utilizar el resultado.
Una empresa puede establecer restricciones mucho más estrictas en determinados departamentos y permitir usos más amplios en otros.
No tiene por qué existir una única regla para toda la organización.
Poder, se puede.
Que sea suficiente es otra cuestión.
Imaginemos que descargamos una plantilla que dice:
«Queda prohibido introducir información confidencial en herramientas de inteligencia artificial.»
Parece razonable.
Pero inmediatamente aparecen preguntas:
¿Qué considera la empresa información confidencial?
¿Los empleados lo saben?
¿Pueden introducir datos personales?
¿Y un contrato anonimizado?
¿Pueden utilizar una cuenta empresarial pero no una personal?
¿Quién autoriza una herramienta nueva?
¿Qué ocurre con Copilot integrado en programas que ya utiliza la compañía?
¿Qué reglas tiene Recursos Humanos?
¿Quién revisa los resultados?
¿Dónde se comunica una incidencia?
Si la política no responde a los usos reales de la empresa, puede convertirse en un documento que existe pero no gobierna nada.
Imaginemos una empresa de servicios profesionales con 30 trabajadores.
Después de revisar el uso real descubre lo siguiente:
Marketing utiliza ChatGPT.
Administración utiliza Copilot.
Comercial utiliza herramientas de IA para redactar propuestas.
Algunos empleados tienen cuentas personales de distintas plataformas.
Recursos Humanos está considerando adquirir una herramienta para filtrar currículums.
Una política razonable podría establecer:
Herramientas autorizadas: únicamente las cuentas corporativas aprobadas.
Usos generales permitidos: borradores, ideas, traducciones y resúmenes de información no confidencial.
Datos prohibidos: datos personales o información confidencial salvo que exista autorización y la herramienta haya sido validada para ese tratamiento.
Supervisión: ningún contenido externo relevante puede publicarse o enviarse automáticamente sin revisión humana.
Recursos Humanos: cualquier herramienta destinada a selección, evaluación o gestión de trabajadores requiere revisión previa.
Nuevas herramientas: los trabajadores deben solicitar autorización antes de incorporar una nueva IA a su actividad.
Incidencias: cualquier introducción accidental de información sensible debe comunicarse inmediatamente.
Formación: los usuarios autorizados reciben formación adaptada al uso que realizarán.
Eso ya empieza a parecerse a una política que un empleado puede aplicar en su trabajo diario.
El orden importa.
Antes de escribir ninguna norma, habla con los departamentos.
Es muy probable que aparezcan herramientas que dirección desconocía.
Por cada herramienta identifica:
No dediques los mismos recursos a una herramienta que ayuda a corregir textos que a otra que evalúa candidatos.
Analiza las condiciones contractuales, privacidad, conservación de información, usos posteriores de los datos y opciones disponibles en la versión empresarial.
La AEPD recomienda evaluar antes de contratar sistemas de IA generativa aspectos como metadatos, registros, telemetría, reutilización de datos, localización, periodos de conservación y configuraciones de privacidad. AEPD
La política debe construirse sobre lo descubierto en los pasos anteriores.
No al revés.
Explica las reglas mediante ejemplos.
Un trabajador entiende mejor:
«No copies una base de datos de clientes en ChatGPT»
que una página entera sobre principios abstractos de gobernanza de datos.
La Comisión indica que no es necesario obtener un certificado específico para acreditar la alfabetización en IA. Pueden conservarse registros internos de las formaciones y otras iniciativas adoptadas. Estrategia Digital de Europa
Guarda evidencia de:
Una política de IA redactada en 2026 probablemente necesitará cambios.
Las herramientas evolucionan rápidamente, aparecen nuevos usos y el marco regulatorio continúa desarrollándose.
1. Copiar una plantilla sin analizar la empresa.
2. Regular únicamente ChatGPT. Dentro de seis meses probablemente habrá otras herramientas.
3. Prohibir «datos sensibles» sin explicar qué significa.
4. Olvidar las cuentas personales de los trabajadores.
5. No diferenciar departamentos y niveles de riesgo.
6. No regular la revisión humana.
7. Ignorar Recursos Humanos.
8. No establecer quién autoriza nuevas herramientas.
9. Entregar el documento sin formar a nadie.
10. No actualizarlo.
La política no debería redactarse para poder decir:
«Tenemos una política de IA.»
Debería redactarse para que la inteligencia artificial se utilice mejor después de implantarla que antes.
Hazte estas preguntas:
Si has respondido «no lo sé» a varias preguntas, ese es precisamente el primer problema que debería solucionar la empresa.
No existe una obligación general del AI Act que exija a todas las empresas disponer de un documento con ese nombre. Sin embargo, sí existen obligaciones relacionadas con la utilización de IA, como las relativas a alfabetización, y una política puede ser una herramienta importante para implantarlas y documentarlas correctamente. Estrategia Digital de Europa
Una empresa puede establecer reglas sobre las herramientas que pueden utilizarse profesionalmente, siempre dentro del marco laboral aplicable. Sin embargo, desde una perspectiva práctica, puede resultar más eficaz determinar herramientas y usos autorizados que limitarse a una prohibición genérica.
Es recomendable que la empresa analice este uso y establezca una regla expresa. Utilizar cuentas personales puede dificultar el control corporativo sobre información, configuración, accesos y herramientas utilizadas.
No debería hacerse automáticamente. Hay que analizar la herramienta, modalidad contratada, finalidad, datos tratados, configuración y obligaciones derivadas del RGPD y demás normativa. La AEPD recomienda impedir la introducción de información privada, no pública, confidencial o datos personales cuando su tratamiento no esté adecuadamente autorizado y controlado. AEPD
Las medidas de alfabetización deben adaptarse a quienes operan o utilizan los sistemas de IA en nombre de la organización y al contexto correspondiente. No existe un curso universal ni un certificado obligatorio para toda la plantilla. Estrategia Digital de Europa
El artículo 4 del AI Act no obliga a crear un cargo denominado AI Officer ni un comité específico. La empresa sí debería definir claramente responsabilidades internas. Estrategia Digital de Europa
Puede formar parte de las medidas de cumplimiento, pero una política por sí sola no garantiza el cumplimiento del AI Act. Debe corresponderse con los sistemas utilizados, sus riesgos y las medidas realmente implantadas.
Una buena política de inteligencia artificial no debería empezar prohibiendo.
Debería empezar entendiendo.
Qué herramientas utilizan los trabajadores.
Para qué.
Con qué información.
Qué decisiones dependen de ellas.
Y qué riesgos genera cada utilización.
A partir de ahí, la empresa puede establecer unas reglas proporcionadas que le permitan aprovechar las ventajas de la inteligencia artificial sin convertir cada nueva herramienta en un riesgo desconocido.
Porque el objetivo no es llenar una carpeta de documentos de cumplimiento.
Es conseguir que, cuando mañana un trabajador piense:
«Voy a utilizar una IA para hacer esto más rápido»,
sepa inmediatamente si puede hacerlo, con qué herramienta, qué información puede utilizar y qué debe comprobar antes de aceptar el resultado.
Y eso es lo que convierte una política de IA en una herramienta útil de verdad.
En Martínez Caballero Abogados ayudamos a empresas, pymes, startups y empresarios a implantar un uso jurídicamente seguro de la inteligencia artificial.
Antes de redactar una política, analizamos cómo se está utilizando realmente la IA dentro de la organización para evitar protocolos genéricos que no responden a la actividad de la empresa.
Podemos ayudarte con la auditoría de herramientas de IA, elaboración o revisión de la política interna, protección de datos, revisión de proveedores, obligaciones laborales, formación y adaptación al AI Act.
Si tu empresa ya utiliza ChatGPT, Copilot u otras herramientas y todavía no existen unas reglas claras, podemos revisar vuestra situación y preparar un protocolo adaptado a vuestra organización.
Solicita una asesoría con nuestro equipo para revisar el uso de inteligencia artificial en tu empresa.
Diana Caballero
CEO – Socia Fundadora
Martínez Caballero Abogados
¿Quieres conocer todas las obligaciones que puede tener tu empresa al utilizar inteligencia artificial?
La política interna es solo una parte del cumplimiento. Si tu empresa utiliza ChatGPT, Microsoft Copilot u otras herramientas de IA, te recomendamos leer nuestra guía sobre las obligaciones legales del AI Act para empresas en 2026, donde explicamos qué exige la normativa, qué usos pueden considerarse de alto riesgo, las obligaciones de formación y transparencia y cómo preparar tu empresa.