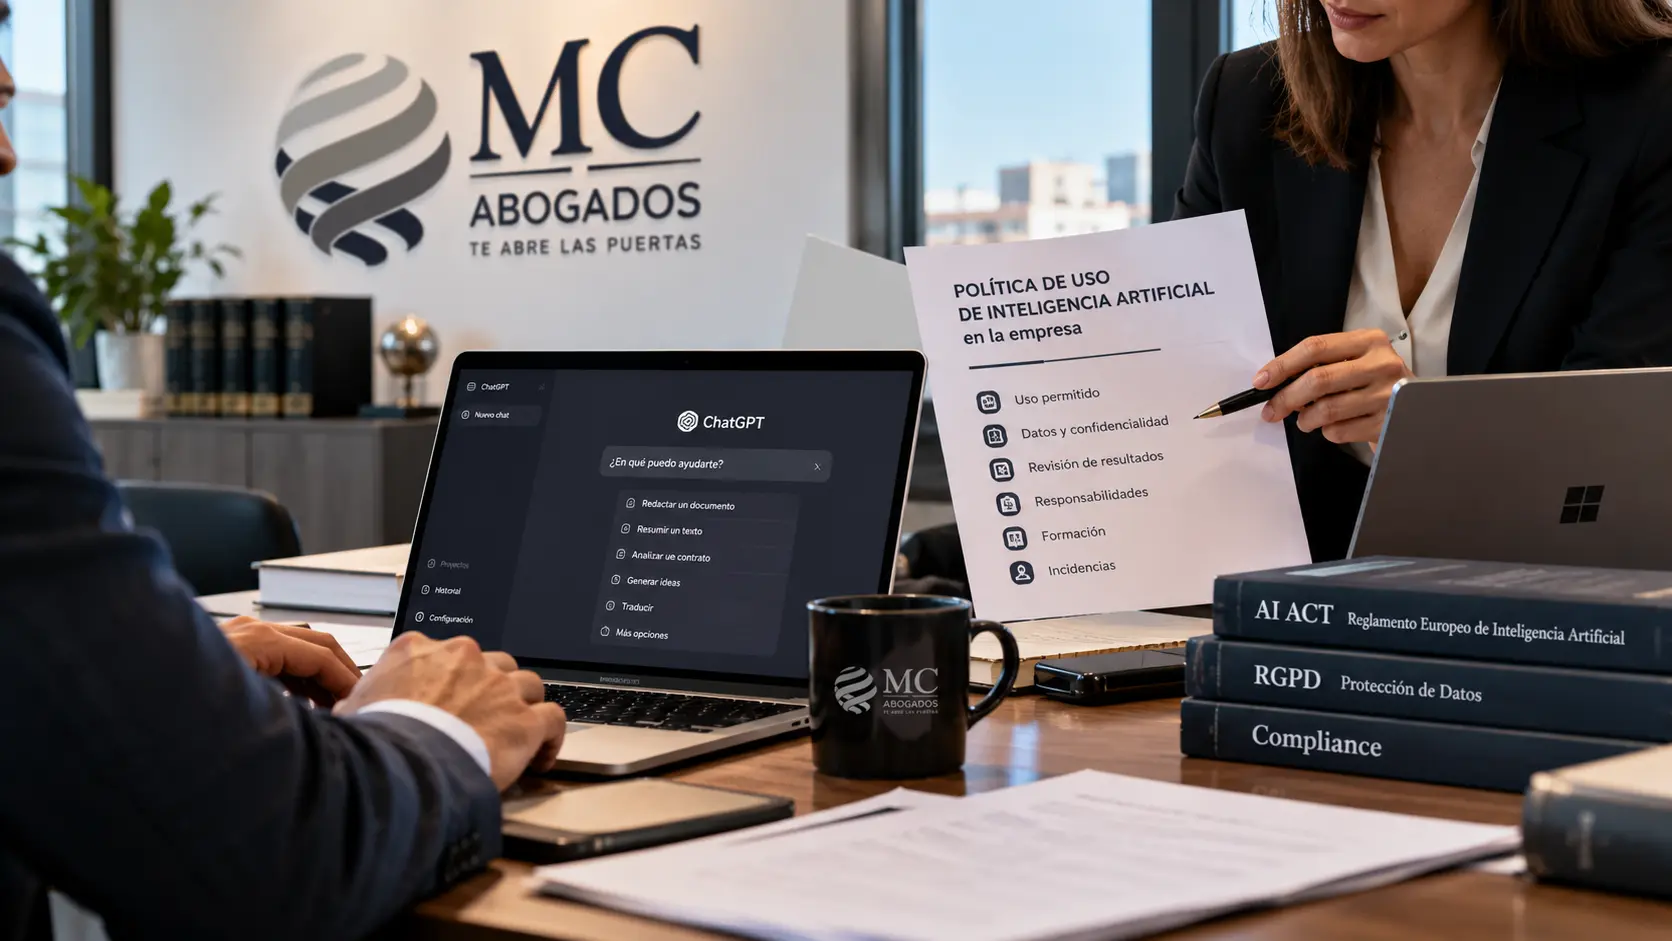
És possible que la vostra empresa mai no hagi autoritzat formalment l’ús de ChatGPT.
I, tanmateix, és molt probable que algú ja ho estigui utilitzant.
Un treballador copia un correu i demana a una intel·ligència artificial que ho millori. Màrqueting utilitza una eina per preparar una campanya. Un comercial introdueix informació d’un client potencial per redactar una proposta. Administració resumeix documents amb Copilot. Recursos Humans experimenta amb IA per analitzar currículums.
El problema no és necessàriament que els treballadors facin servir aquestes eines.
El problema apareix quan cada persona decideix pel seu compte quina intel·ligència artificial utilitzar, quina informació pot introduir i fins a quin punt pot confiar en el resultat .
Per això, el 2026, una política d’ús d’intel·ligència artificial a l’empresa comença a ser per a moltes organitzacions una eina de compliment tan important com ara una política de protecció de dades, seguretat de la informació o utilització de dispositius corporatius.
Però hi ha una qüestió important:
no n’hi ha prou amb descarregar d’Internet una plantilla de política d’IA i enviar-la als treballadors.
La política ha de respondre als usos reals de la intel·ligència artificial dins de cada empresa.
Convé començar aclarint aquest punt perquè hi ha força confusió.
L’ AI Act o el Reglament Europeu d’Intel·ligència Artificial no estableix, amb caràcter general, que totes les empreses hagin de disposar d’un document anomenat exactament “Política interna d’intel·ligència artificial” .
Per tant, seria incorrecte afirmar que qualsevol pime que no tingui aquest document està incomplint automàticament el Reglament.
El que sí que existeixen són obligacions concretes relacionades amb la utilització de sistemes d’IA .
Una de les més rellevants per a les empreses és l?alfabetització en intel·ligència artificial.
L’article 4 de l’AI Act obliga proveïdors i responsables del desplegament de sistemes d’IA a adoptar mesures que donin suport al desenvolupament de coneixements i capacitats en matèria d’IA de les persones que utilitzen aquests sistemes en nom seu, tenint en compte aspectes com els seus coneixements, experiència, formació i el context en què s’empra la tecnologia. Aquesta obligació s’aplica des del febrer del 2025 i la seva supervisió va començar l’agost del 2026. Estratègia Digital d’Europa
Una política interna pot esdevenir, per tant, una de les eines que ajudin l’empresa a ordenar, comunicar i acreditar com gestiona l’ús responsable de la IA .
Però no substitueix la formació ni la resta de mesures necessàries.
Una bona política respon a preguntes molt senzilles que, a moltes empreses, actualment ningú sap contestar amb seguretat:
Podem utilitzar ChatGPT?
Puc introduir informació sobre un client?
Puc pujar un contracte perquè el resumeixi?
Puc fer servir Copilot per preparar una avaluació d’un treballador?
Puc generar una imatge amb IA i fer-la servir comercialment?
He de comprovar tot allò que genera l’eina?
Què faig si la IA em dóna informació incorrecta?
Puc utilitzar el meu compte personal de ChatGPT per treballar?
Si cada empleat respon aquestes preguntes segons el seu propi criteri, l’empresa té un problema de governança.
La finalitat de la política és establir unes regles comunes i comprensibles .
No hi ha una plantilla universal vàlida per a totes les organitzacions.
Una startup tecnològica que desenvolupa programari amb IA no té els mateixos riscos que una assessoria, clínica, empresa industrial o comerç electrònic.
No obstant això, hi ha una sèrie d’elements que s’haurien d’analitzar pràcticament en qualsevol política corporativa.
El primer pas sembla obvi, però moltes empreses no ho han fet:
decidir quines eines poden fer servir els treballadors.
No n’hi ha prou de dir:
“Està permès utilitzar intel·ligència artificial.”
L’empresa hauria de determinar quines solucions estan autoritzades i, quan calgui, sota quina modalitat.
Per exemple, podeu decidir utilitzar determinats comptes corporatius de ChatGPT, Microsoft Copilot o altres eines, però no permetre que els empleats utilitzin comptes personals per processar informació empresarial.
L’Agència Espanyola de Protecció de Dades recomana precisament restringir l’ús de sistemes d’IA generativa a usuaris autoritzats i formats, així com prohibir sistemes que no estiguin registrats a l’inventari corporatiu. AEPD
Perquè les condicions de privadesa, tractament d’informació, conservació de dades i configuració poden variar entre eines i fins i tot entre diferents modalitats del mateix servei.
L’empresa ha de saber a qui està lliurant la seva informació .
Autoritzar una eina no vol dir autoritzar qualsevol ús.
Podem imaginar tres nivells senzills.
Per exemple:
Per exemple:
Aquí haurien d’aparèixer clarament les actuacions que l’empresa hagi decidit que no són acceptables.
Per exemple, introduir secrets empresarials en eines públiques o permetre que una IA adopti determinades decisions sense supervisió humana.
La clau és que un treballador no hagi de convertir-se en advocat per saber què pot fer .
Aquest probablement sigui un dels apartats més importants.
Imaginem que un comercial vol preparar una proposta.
En lloc d’explicar el context de forma genèrica, copia directament a ChatGPT:
Potser obté una proposta excel·lent.
Però l’empresa ha de preguntar-se abans si aquesta informació podia introduir-se en aquesta eina i sota aquestes condicions .
L’AEPD recomana informar expressament els usuaris que no han de compartir informació confidencial ni introduir dades privades, informació no pública o dades personals en sistemes d’IA generativa quan no estigui autoritzat i controlat el tractament. AEPD
La política hauria d’establir regles específiques per a:
Dades personals.
Informació de clients, empleats, candidats, proveïdors o qualsevol persona identificada o identificable.
Informació confidencial.
Contractes, estratègies, preus, documentació de clients o comunicacions internes.
Secrets empresarials.
Processos, fórmules, codi, estratègies comercials o informació amb valor competitiu.
Informació especialment sensible.
Dades mèdiques, financeres, biomètriques o altres categories d’informació que requereixin més garanties.
Una regla senzilla que pot ajudar els empleats és:
Si no enviaríeu aquesta informació voluntàriament a una empresa externa que no coneixeu, no la introduïu en una eina d’IA sense comprovar abans que està autoritzada.
Una intel·ligència artificial pot escriure amb enorme seguretat una cosa completament incorrecta.
Podeu inventar dades.
Podeu confondre conceptes.
Podeu generar referències inexistents.
Podeu interpretar malament un document.
Podeu oferir informació desactualitzada.
Per això, una política corporativa hauria de deixar clar que utilitzar IA no elimina la responsabilitat de revisar-ne el resultat .
L’AEPD recomana expressament la revisió i la validació manual dels resultats generats abans d’utilitzar-los o publicar-los i adverteix que no s’ha d’assumir que la informació produïda per una IA és correcta sense comprovar-la. AEPD
Això cobra especial importància quan el contingut pugui:
La regla hauria de ser senzilla:
la IA pot ajudar a preparar la feina; la responsabilitat final continua sent humana.
Un dels errors habituals és que tothom utilitza intel·ligència artificial, però ningú no és responsable de com s’utilitza.
No vol dir que totes les pimes necessitin contractar immediatament un “Chief AI Officer”.
De fet, la Comissió Europea aclareix que l’article 4 de l’AI Act no obliga a nomenar un responsable d’IA ni crear un comitè específic de governança . Estratègia Digital d’Europa
En una pime pot ser suficient assignar funcions clares.
Per exemple:
Adreça aprova les eines.
IT o el proveïdor tecnològic revisa qüestions de seguretat.
El responsable de protecció de dades intervé quan correspongui.
Recursos humans gestiona la formació.
I cada responsable de departament supervisa els usos del vostre equip.
El que és important no és el títol del càrrec.
L’important és que, quan aparegui una pregunta o una incidència, se sàpiga qui ha de prendre una decisió .
Aquest apartat mereix una atenció especial.
La utilització d’intel·ligència artificial per a:
pot tenir implicacions molt més importants que utilitzar ChatGPT per redactar una publicació de LinkedIn.
L’AI Act considera d’alt risc determinats sistemes utilitzats a l’àmbit de l’ocupació. Segons el calendari actualment vigent, les regles aplicables a determinats sistemes d’alt risc de l’Annex III, entre els quals hi ha certs usos laborals, es començaran a aplicar el 2 de desembre de 2027 . Estratègia Digital d’Europa
Però això no vol dir que fins aleshores les empreses puguin ignorar aquesta qüestió.
Espanya ja reconeix drets d’informació relacionats amb els algoritmes que afecten decisions laborals. Des del 2021, la representació legal dels treballadors té dret a ser informada sobre determinats paràmetres, regles i instruccions d’algorismes o sistemes d’IA que incideixin en condicions de treball, accés o manteniment de l’ocupació. BOE
I hi ha una novetat especialment rellevant.
Des del setembre del 2026, la normativa espanyola exigeix també informar per escrit les persones treballadores sobre l’ existència de sistemes algorítmics o automatitzats de presa de decisions quan s’utilitzin per a determinades decisions relatives a les seves condicions de treball, incloent-hi aspectes com ara jornada, assignació de tasques, salaris, progressió professional, lloc de treball o extinció contractual. BOE
Per tant, la política de IA s’hauria de coordinar amb les obligacions laborals de l’empresa.
La IA no sempre funciona internament.
Moltes empreses ja tenen sistemes que interactuen directament amb clients .
Per exemple, un xatbot que respon preguntes a una pàgina web.
Des del 2 d’agost de 2026 són aplicables determinades obligacions de transparència de l’article 50 de l’AI Act. La Comissió ha publicat a més directrius específiques per ajudar proveïdors i responsables del desplegament a aplicar aquestes obligacions. Estratègia Digital d’Europa
Per això, una empresa hauria de revisar, entre altres qüestions, si les persones que interactuen amb determinats sistemes han de ser informades que parlen amb una intel·ligència artificial.
La política interna també hauria d’establir qui pot utilitzar IA per generar continguts externs i quina revisió necessiten abans de publicar-se.
L’empresa ha de controlar dues adreces.
El que introdueix a la IA.
Un treballador no hauria de facilitar continguts protegits o documentació de tercers sense analitzar si té dret a fer-ho.
I el que obté de la IA .
Generar un text, una imatge, codi o disseny mitjançant intel·ligència artificial no vol dir que automàticament pugui utilitzar-se per a qualsevol finalitat sense revisió.
La política hauria d’obligar a comprovar especialment aquells continguts destinats a:
No es tracta de prohibir la IA creativa.
Es tracta d’evitar la idea que:
“Com que ho ha generat una màquina, podem fer el que vulguem amb això.”
Què passa si un treballador introdueix per error informació confidencial?
I si descobriu que una eina ha generat informació falsa que ja s’ha enviat a un client?
I si apareixen dades personals que no s’haurien d’haver tractat?
I si es fa servir una eina no autoritzada?
La política hauria d’ indicar a qui comunicar immediatament l’ incident .
L’objectiu no hauria de ser una cultura de por.
Si els treballadors creuen que comunicar un error només servirà per rebre una sanció, hi ha el risc que intentin amagar-lo.
Des d’una perspectiva de compliment sol ser molt més útil conèixer una incidència ràpidament i poder reaccionar.
Aquest és un punt essencial.
Una empresa pot redactar una política extraordinària i continuar tenint exactament el mateix problema si ningú no l’entén.
La Comissió Europea assenyala que les mesures d’alfabetització s’han d’adaptar al coneixement, l’experiència i la formació de les persones i el context en què utilitzen la IA. No se n’exigeix un certificat concret ni un mateix nivell de coneixement per a tots els treballadors. Estratègia Digital d’Europa
Per tant, no tots necessiten la mateixa formació .
Màrqueting pot necessitar formació sobre generació de continguts i propietat intel·lectual.
Recursos humans, sobre biaixos, decisions laborals i sistemes d’alt risc.
Adreça, sobre governança i responsabilitat.
IT, sobre seguretat i proveïdors.
Atenció al client, sobre xatbots, dades personals i supervisió.
La mateixa Comissió Europea utilitza diferents itineraris formatius per a personal generalista, responsables i perfils tècnics. És un bon exemple de perquè l’alfabetització a IA s’ha d’adaptar a les funcions reals de cada persona. Estratègia Digital d’Europa
A la majoria d’empreses, probablement aquesta sigui la pregunta equivocada.
Una prohibició absoluta pot semblar l’opció més segura, però pot generar un altre problema: que els empleats continuïn utilitzant eines de IA sense informar l’empresa .
L’objectiu hauria de ser aconseguir que els treballadors sàpiguen:
quines eines poden utilitzar + per què les poden utilitzar + quina informació poden introduir + què han de comprovar abans d’utilitzar el resultat.
Una empresa pot establir restriccions molt més estrictes a determinats departaments i permetre usos més amplis en altres.
No cal que hi hagi una única regla per a tota l’organització.
Poder, es pot.
Que sigui suficient és una altra qüestió.
Imaginem que descarreguem una plantilla que diu:
“Queda prohibit introduir informació confidencial a eines d’intel·ligència artificial.”
Sembla raonable.
Però apareixen immediatament preguntes:
Què considera l’empresa informació confidencial?
Els empleats ho saben?
Poden introduir dades personals?
I un contracte anonimitzat?
Poden utilitzar un compte empresarial però no un personal?
Qui autoritza una nova eina?
Què passa amb Copilot integrat en programes que ja utilitza la companyia?
Quines regles té Recursos Humans?
Qui revisa els resultats?
On es comunica una incidència?
Si la política no respon als usos reals de l’empresa, es pot convertir en un document que existeix però no governa res .
Imaginem una empresa de serveis professionals amb 30 treballadors.
Després de revisar lús real descobreix el següent:
Màrqueting utilitza ChatGPT.
Administració utilitza Copilot.
Comercial utilitza eines de IA per redactar propostes.
Alguns empleats tenen comptes personals de diferents plataformes.
Recursos Humans està considerant adquirir una eina per filtrar currículums.
Una política raonable podria establir:
Eines autoritzades: únicament els comptes corporatius aprovats.
Usos generals permesos: esborranys, idees, traduccions i resums dinformació no confidencial.
Dades prohibides: dades personals o informació confidencial llevat que hi hagi autorització i l’eina hagi estat validada per a aquest tractament.
Supervisió: cap contingut extern rellevant no es pot publicar o enviar automàticament sense revisió humana.
Recursos humans: qualsevol eina destinada a selecció, avaluació o gestió de treballadors requereix revisió prèvia.
Noves eines: els treballadors han de sol·licitar autorització abans dincorporar una nova IA a la seva activitat.
Incidències: qualsevol introducció accidental dinformació sensible sha de comunicar immediatament.
Formació: els usuaris autoritzats reben formació adaptada a lús que realitzaran.
Això ja comença a assemblar-se a una política que un empleat pot aplicar a la seva feina diària.
L’ordre és important.
Abans d’escriure cap norma, parla amb els departaments.
És molt probable que apareguin eines que direcció desconeixia.
Per cada eina identifica:
No dediquis els mateixos recursos a una eina que ajuda a corregir textos que a una altra que avalua candidats.
Analitza les condicions contractuals, privadesa, conservació d’informació, usos posteriors de les dades i opcions disponibles a la versió empresarial.
L’AEPD recomana avaluar abans de contractar sistemes d’IA generativa aspectes com metadades, registres, telemetria, reutilització de dades, localització, períodes de conservació i configuracions de privadesa. AEPD
La política s’ha de construir sobre allò descobert en els passos anteriors.
No al revés.
Explica les regles mitjançant exemples.
Un treballador entén millor:
“No copiïs una base de dades de clients a ChatGPT”
que una pàgina sencera sobre principis abstractes de governança de dades.
La Comissió indica que no cal obtenir un certificat específic per acreditar l’alfabetització a IA. Poden conservar-se registres interns de les formacions i altres iniciatives adoptades. Estratègia Digital d’Europa
Guarda evidència de:
Una política d’IA redactada el 2026 probablement necessitarà canvis.
Les eines evolucionen ràpidament, apareixen nous usos i el marc regulador continua desenvolupant-se.
1. Copiar una plantilla sense analitzar l’empresa.
2. Regular únicament ChatGPT. Dins de sis mesos probablement hi haurà altres eines.
3. Prohibir “dades sensibles” sense explicar què significa.
4. Oblidar els comptes personals dels treballadors.
5. No diferenciar departaments i nivells de risc.
6. No regular la revisió humana.
7. Ignorar Recursos Humans.
8. No establir qui autoritza noves eines.
9. Lliurar el document sense formar ningú.
10. No actualitzar-ho.
La política no s’hauria de redactar per poder dir:
“Tenim una política d’IA.”
S’hauria de redactar perquè la intel·ligència artificial s’utilitzi millor després d’implantar-la que abans .
Fes-te aquestes preguntes:
Si heu respost “no ho sé” a diverses preguntes, aquest és precisament el primer problema que hauria de solucionar l’empresa.
No hi ha una obligació general de l’AI Act que exigeixi a totes les empreses disposar d’un document amb aquest nom. No obstant això, sí que hi ha obligacions relacionades amb la utilització d’IA, com les relatives a alfabetització, i una política pot ser una eina important per implantar-les i documentar-les correctament. Estratègia Digital d’Europa
Una empresa pot establir regles sobre les eines que es poden utilitzar professionalment, sempre dins del marc laboral aplicable. Tot i això, des d’una perspectiva pràctica, pot resultar més eficaç determinar eines i usos autoritzats que limitar-se a una prohibició genèrica.
És recomanable que l’empresa analitzi aquest ús i estableixi una regla expressa. Utilitzar comptes personals pot dificultar el control corporatiu sobre informació, configuració, accessos i eines utilitzades.
No s’hauria de fer automàticament. Cal analitzar l’eina, la modalitat contractada, la finalitat, les dades tractades, la configuració i les obligacions derivades del RGPD i la resta de normativa. L’AEPD recomana impedir la introducció d’informació privada, no pública, confidencial o dades personals quan el tractament no estigui autoritzat i controlat adequadament. AEPD
Les mesures d’alfabetització s’han d’adaptar als que operen o utilitzen els sistemes d’IA en nom de l’organització i el context corresponent. No hi ha un curs universal ni un certificat obligatori per a tota la plantilla. Estratègia Digital d’Europa
L’article 4 de l’AI Act no obliga a crear un càrrec anomenat AI Officer ni un comitè específic. L’empresa sí que hauria de definir clarament responsabilitats internes. Estratègia Digital d’Europa
Pot formar part de les mesures de compliment, però una política per si sola no garanteix el compliment de l’AI Act . S’han de correspondre amb els sistemes utilitzats, els seus riscos i les mesures realment implantades.
Una bona política d?intel·ligència artificial no hauria de començar prohibint.
Hauria de començar entenent .
Quines eines fan servir els treballadors.
Per què.
Amb quina informació.
Quines decisions en depenen.
I quins riscos genera cada utilització.
A partir d’aquí, l’empresa pot establir unes regles proporcionades que permetin aprofitar els avantatges de la intel·ligència artificial sense convertir cada nova eina en un risc desconegut.
Perquè lobjectiu no és omplir una carpeta de documents de compliment.
És aconseguir que, quan demà un treballador pensi:
“Utilitzaré una IA per fer això més ràpid”,
sapigueu immediatament si ho podeu fer, amb quina eina, quina informació podeu utilitzar i què heu de comprovar abans d’acceptar el resultat .
I això és el que converteix una política de IA en una eina útil de debò.
A Martínez Caballero Advocats ajudem empreses, pimes, startups i empresaris a implantar un ús jurídicament segur de la intel·ligència artificial.
Abans de redactar una política, analitzem com realment s’està utilitzant la IA dins de l’organització per evitar protocols genèrics que no responen a l’activitat de l’empresa.
Us podem ajudar amb l’ auditoria d’eines d’IA, elaboració o revisió de la política interna, protecció de dades, revisió de proveïdors, obligacions laborals, formació i adaptació a l’AI Act .
Si la teva empresa ja utilitza ChatGPT, Copilot o altres eines i encara no hi ha unes regles clares, podem revisar la vostra situació i preparar un protocol adaptat a la vostra organització.
Demana una assessoria amb el nostre equip per revisar l’ús d’intel·ligència artificial a la teva empresa.
Diana Caballero
CEO – Sòcia Fundadora
Martínez Caballero Advocats
Vols conèixer totes les obligacions que pot tenir la teva empresa en utilitzar intel·ligència artificial?
La política interna és només una part del compliment. Si la teva empresa utilitza ChatGPT, Microsoft Copilot o altres eines d’IA, et recomanem llegir la nostra guia sobre les obligacions legals de l’AI Act per a empreses el 2026 , on expliquem què exigeix la normativa, quins usos es poden considerar d’alt risc, les obligacions de formació i transparència i com preparar la teva empresa.